فهرست مطالب
پسورد اینستاگرام شما کلید حسابی است که برای خیلیها فقط شبکهٔ اجتماعی نیست؛ ویترین فروشگاه، رزومهٔ کاری، آرشیو خاطرات و راه ارتباط با هزاران مخاطب است. در ابزار بالا یک رمز تصادفی چهاردهکاراکتری با حروف بزرگ و کوچک انگلیسی، رقم و نماد ساخته میشود که با دکمهٔ کپی برمیدارید و در بخش تغییر رمز اینستاگرام میچسبانید. طول را میتوانید بیشتر کنید، که برای صفحههای کسبوکار توصیه میشود، و اگر رمز را روی گوشی دستی تایپ میکنید، کاراکترهای مشابه را حذف کنید. نوار رنگی زیر رمز، قدرت آن را نشان میدهد. رمز در مرورگر شما ساخته میشود و جایی فرستاده نمیشود. اما پیش از هر چیز این را بدانید؛ بیشتر حسابهای اینستاگرام با شکستن رمز هک نمیشوند، با فریب هک میشوند. ادامهٔ صفحه دربارهٔ همین است.
راهنمای استفاده از ساخت پسورد اینستاگرام
- طول پیشنهادی ۱۴ کاراکتر است؛ در صورت نیاز تغییر دهید.
- «ساخت رمز جدید» را بزنید و رمز را کپی کنید.
- در اینستاگرام از Settings › Accounts Center › Password and security رمز را تغییر دهید.
حسابهای اینستاگرام واقعا چطور هک میشوند؟
اینستاگرام تعداد تلاشهای ناموفق ورود را محدود میکند و ورود از دستگاه یا مکان ناآشنا را بررسی میکند. پس امتحان کردن میلیونها رمز روی خود اینستاگرام عملا ممکن نیست و رمزی چهاردهکاراکتری و تصادفی از این راه شکسته نمیشود. مهاجمان راههای سادهتری دارند و همهٔ آنها به این برمیگردد که خود شما، ناخواسته، رمز یا کد را به آنها بدهید.
رایجترین راه، پیام فریبنده است. دایرکتی از حسابی با نام و عکسی شبیه پشتیبانی اینستاگرام که میگوید پستی از شما گزارش کپیرایت گرفته و اگر ظرف بیستوچهار ساعت اعتراض نکنید، حسابتان حذف میشود؛ همراه با لینکی برای اعتراض. یا پیامی که میگوید برای تیک آبی انتخاب شدهاید. یا دوستی که حسابش هک شده و از شما میخواهد کدی را که برایتان پیامک شده، برایش بفرستید. لینکها به صفحههایی دقیقا شبیه ورود اینستاگرام میروند و هر رمزی که آنجا وارد کنید، مستقیم به دست مهاجم میرسد.
پیام جعلی را چطور بشناسیم؟
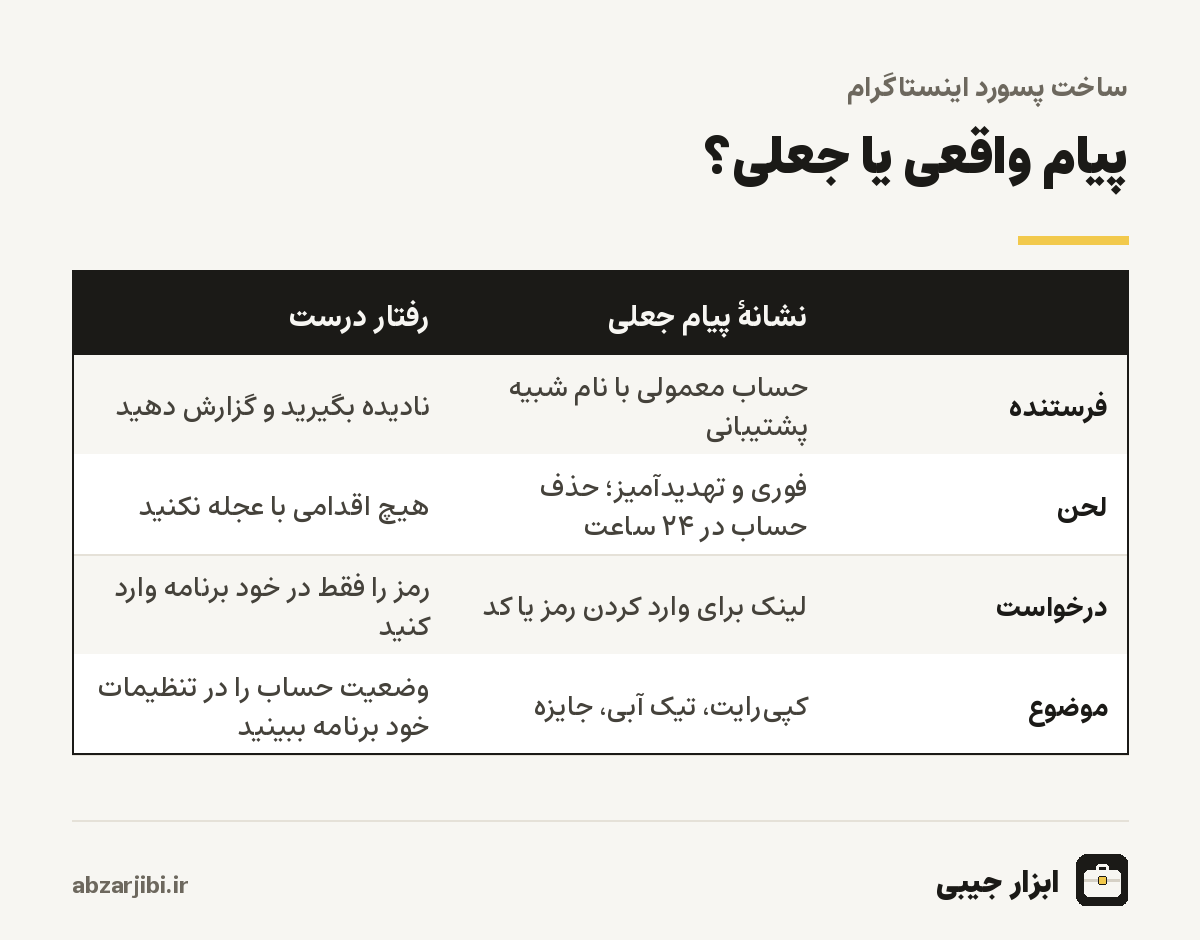
قاعدهٔ ساده و مطمئن این است؛ اینستاگرام هرگز در دایرکت از شما رمز، کد تأیید یا وارد شدن از طریق لینک نمیخواهد. اخطارهای واقعی دربارهٔ کپیرایت یا تخلف، در بخش وضعیت حساب در تنظیمات خود برنامه نمایش داده میشوند. ایمیلهای واقعی اینستاگرام هم در بخش ایمیلهای اینستاگرام در تنظیمات امنیت قابل مشاهدهاند؛ اگر ایمیلی با ادعای ارسال از اینستاگرام دریافت کردید که در این فهرست نیست، جعلی است.
لحن فوری و تهدیدآمیز، نشانهٔ تقریبا قطعی فریب است. مهاجم میخواهد شما بدون فکر کردن عمل کنید. اگر پیامی میگوید حسابتان تا چند ساعت دیگر حذف میشود، هیچ کاری با عجله نکنید؛ برنامه را ببندید، دوباره باز کنید و در تنظیمات، وضعیت حساب را ببینید. اگر مشکلی واقعی بود، آنجا هست. کدی که اینستاگرام با پیامک برای ورود یا بازیابی میفرستد، فقط برای خود شماست و هر کسی که آن را بخواهد، حتی دوست صمیمیتان، احتمالا حسابش در دست مهاجم است.
برنامهها و سایتهای فالوورگیر
راه دوم و بسیار رایج در ایران، برنامهها و سایتهایی است که وعدهٔ افزایش فالوور و لایک، نشان دادن کسانی که پروفایلتان را دیدهاند، تحلیل دقیق حساب یا دانلود استوریها را میدهند و برای این کار، نام کاربری و رمز اینستاگرام را میخواهند. با وارد کردن رمز در این برنامهها، به آنها دسترسی کامل به حسابتان میدهید. بسیاری از آنها از حساب شما برای فالو کردن و لایک کردن دیگران استفاده میکنند، که همان فالوورهایی است که به دیگران فروختهاند. برخی هم رمز را برای فروش یا تصاحب حساب نگه میدارند.
اینستاگرام چنین فعالیتهایی را تشخیص میدهد و حسابهایی را که از این برنامهها استفاده کردهاند، محدود یا حتی تعلیق میکند. هیچ برنامهای نمیتواند بهطور واقعی نشان دهد چه کسی پروفایل شما را دیده، چون اینستاگرام این اطلاعات را در اختیار هیچکس قرار نمیدهد. اگر قبلا رمز را در چنین برنامهای وارد کردهاید، همین حالا رمز را با رمزی تازه از این ابزار عوض کنید و در تنظیمات، دسترسی برنامهها و سایتهای متصل را ببینید و همه را بردارید.
پسورد اینستاگرام؛ چه رمزی بسازیم؟
با وجود اینکه فریب رایجترین راه است، رمز قوی همچنان لازم است. دلیل اصلی، رمزهای تکراری است. اگر رمز اینستاگرام شما همان رمزی است که در سایت دیگری استفاده کردهاید و آن سایت هک شود، مهاجمان همان ایمیل و رمز را روی اینستاگرام امتحان میکنند. این حمله، برخلاف حدس زدن، با محدودیت تعداد تلاشها متوقف نمیشود، چون رمز درست را از اول دارند. رمز اینستاگرام باید فقط مال اینستاگرام باشد.
اینستاگرام رمز ششکاراکتری را میپذیرد، اما پیشفرض ابزار چهارده کاراکتر است که هم برای امنیت کافی است و هم اگر مجبور شدید روی گوشی تایپش کنید، خیلی طولانی نیست. برای صفحههای کسبوکار که فروش و ارتباط با مشتری به آنها وابسته است، طول را به شانزده یا بیشتر برسانید. رمز را در مدیر رمز عبور گوشی ذخیره کنید تا هر بار لازم نباشد تایپش کنید. اگر چند نفر حساب کسبوکار را مدیریت میکنند، به جای دادن رمز به همه، از امکان افزودن نقشها در ابزارهای حساب حرفهای استفاده کنید.
| موقعیت | طول پیشنهادی | نکته |
|---|---|---|
| حساب شخصی | ۱۴ کاراکتر | پیشفرض ابزار |
| صفحهٔ کسبوکار و فروشگاه | ۱۶ تا ۲۰ کاراکتر | همراه با تأیید دومرحلهای حتمی |
| رمزی که باید روی گوشی تایپ شود | ۱۴ کاراکتر بدون مشابهها | گزینهٔ حذف کاراکترهای مشابه |
| ایمیل متصل به اینستاگرام | ۱۶ کاراکتر یا بیشتر | مهمتر از خود رمز اینستاگرام |
تأیید دومرحلهای؛ مهمترین تنظیم
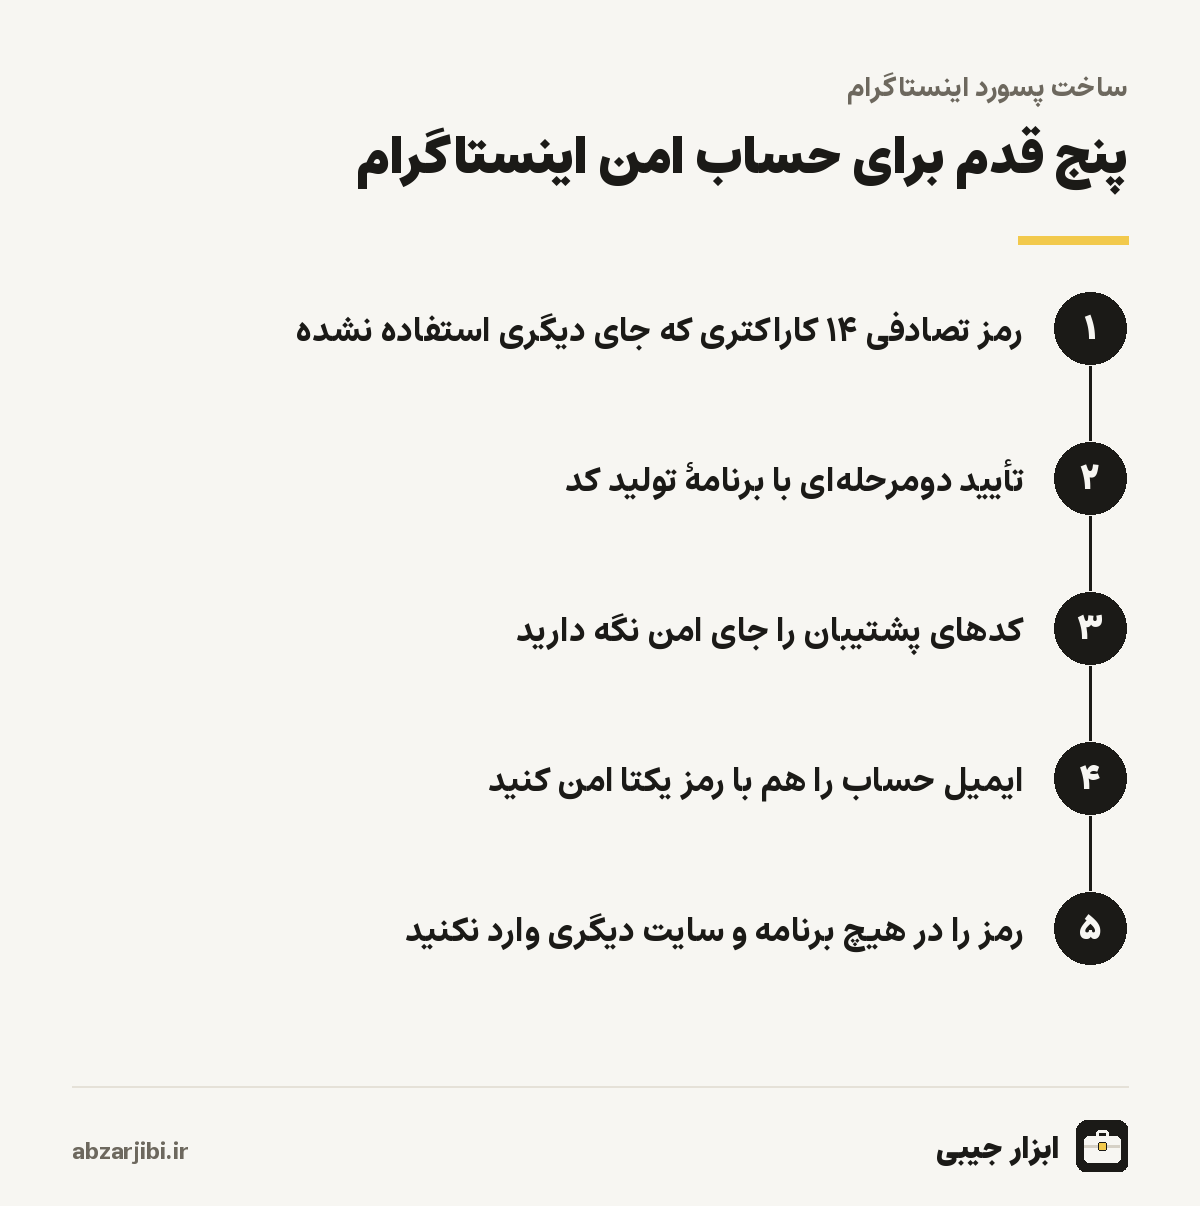
تأیید دومرحلهای کاری میکند که حتی اگر رمز شما لو برود، مهاجم نتواند وارد حساب شود؛ چون ورود از دستگاه تازه، علاوه بر رمز، کدی میخواهد که فقط شما دارید. در اینستاگرام، این گزینه در بخش مرکز حسابها، رمز و امنیت و تأیید دومرحلهای قرار دارد. اینستاگرام چند روش برای دریافت کد دارد؛ برنامهٔ تولید کد روی گوشی، پیامک و در برخی مناطق واتساپ. برنامهٔ تولید کد امنترین گزینه است، چون به سیمکارت وابسته نیست و پیامک ممکن است با ترفندهایی رهگیری شود.
پس از فعال کردن، اینستاگرام چند کد پشتیبان به شما میدهد. این کدها برای روزی است که گوشیتان گم شود یا برنامهٔ تولید کد در دسترس نباشد. آنها را جای امنی، بیرون از گوشی، نگه دارید؛ مثلا روی کاغذ در جای امن یا رمزنگاریشده با رمزنگاری متن. کسانی که کدهای پشتیبان را نگه نداشتهاند و گوشیشان را گم کردهاند، گاهی بازیابی حسابشان هفتهها طول کشیده است.
ایمیل و شمارهٔ متصل به حساب
ایمیلی که به حساب اینستاگرام وصل است، در واقع کلید دوم حساب است؛ هر کس به آن ایمیل دسترسی داشته باشد، میتواند با گزینهٔ فراموشی رمز، رمز اینستاگرام را عوض کند. پس امنیت اینستاگرام شما به امنیت آن ایمیل وابسته است. ایمیل را با رمزی یکتا و قوی و تأیید دومرحلهای امن کنید. اگر ایمیل قدیمیای به حساب وصل است که دیگر از آن استفاده نمیکنید یا رمزش را فراموش کردهاید، آن را با ایمیل فعلی جایگزین کنید.
شمارهٔ موبایل هم همین نقش را دارد. اگر شمارهای را که به حساب وصل است عوض کردهاید، شمارهٔ تازه را ثبت کنید؛ شمارهٔ قدیمی ممکن است پس از مدتی به کس دیگری واگذار شود و او بتواند کدهای بازیابی شما را دریافت کند. در بخش اطلاعات شخصی مرکز حسابها، ایمیل و شمارهٔ ثبتشده را هر چند وقت یک بار بررسی کنید.
نشانههای ورود مشکوک
اینستاگرام در بخش رمز و امنیت، فهرستی از دستگاههایی که اکنون به حساب شما وصلاند یا اخیرا وارد شدهاند، با مکان تقریبی و زمان نشان میدهد. هر چند وقت یک بار این فهرست را نگاه کنید. اگر دستگاه یا مکانی ناآشنا دیدید، آن را از حساب خارج کنید و فورا رمز را عوض کنید. برای کاربرانی که با ابزارهای تغییر نشانی به اینستاگرام وصل میشوند، مکانهای نمایشدادهشده ممکن است کشورهای دیگر باشند و گیجکننده؛ به دستگاهها بیشتر از مکانها توجه کنید.
نشانههای دیگر هم هست؛ ایمیلی از اینستاگرام دربارهٔ تغییر رمز یا ایمیلی که خودتان انجام ندادهاید، پستها یا دایرکتهایی که نفرستادهاید، یا دنبال کردن حسابهایی که نمیشناسید. اگر ایمیل تغییر رمز یا ایمیل دریافت کردید و کار شما نبود، همان ایمیل معمولا لینکی برای برگرداندن تغییر دارد؛ آن را از داخل خود ایمیل اصلی اینستاگرام باز کنید، نه از پیامی دیگر.
صفحههای کسبوکار با چند مدیر
فروشگاههای اینستاگرامی معمولا بیش از یک نفر دارند که به حساب سر میزند؛ صاحب کسبوکار، ادمینی که به دایرکتها جواب میدهد و شاید طراحی که پستها را منتشر میکند. رایجترین و پرخطرترین روش، دادن رمز حساب به همه است. هر کسی که رمز را دارد، میتواند رمز را عوض کند، ایمیل را تغییر دهد و حساب را تصاحب کند؛ و اگر یکی از این افراد در دام فیشینگ بیفتد، کل حساب از دست میرود. وقتی همکاری با کسی تمام میشود، او همچنان رمز را دارد، مگر اینکه بلافاصله عوض شود.
راه درست، استفاده از ابزارهای مدیریت حسابهای تجاری متا است که اجازه میدهد به هر نفر، با حساب خودش، دسترسی محدود بدهید؛ مثلا فقط پاسخ به پیامها یا فقط انتشار محتوا. اگر به هر دلیل این امکان را ندارید و رمز را مشترک کردهاید، دستکم هر بار که کسی از تیم جدا میشود، رمز را با رمز تازهای از این ابزار عوض کنید و تأیید دومرحلهای را روی گوشی صاحب کسبوکار نگه دارید، نه کارمند.
رمز را کجا نگه داریم؟
رمز چهاردهکاراکتری تصادفی را نمیشود به خاطر سپرد و لازم هم نیست. بهترین جا، مدیر رمز عبور گوشی یا مرورگر است؛ آیفون و اندروید هر دو مدیر رمز داخلی دارند که هنگام ورود به اینستاگرام رمز را خودکار پر میکنند. پس از ساختن رمز در این ابزار، در اینستاگرام رمز را عوض کنید؛ گوشی معمولا خودش پیشنهاد ذخیرهٔ رمز تازه را میدهد. یادداشت ساده در گوشی، عکس از صفحه یا فرستادن رمز به خودتان در پیامرسان، جاهای امنی نیستند.
ورود روی دستگاههای دیگر
هر بار که روی گوشی یا رایانهٔ کس دیگری وارد اینستاگرام میشوید، پس از کار، حتما خارج شوید و اگر مرورگر پیشنهاد ذخیرهٔ رمز داد، رد کنید. روی رایانههای عمومی، مثل کافینت، از حالت خصوصی مرورگر استفاده کنید. اگر یادتان رفت خارج شوید، از فهرست دستگاههای متصل در تنظیمات امنیت، آن دستگاه را از راه دور خارج کنید. این کار برای گوشیای که فروخته یا تعمیر دادهاید هم ضروری است.
اگر حساب هک شد
اگر هنوز میتوانید وارد شوید، فورا رمز را با رمزی تازه از این ابزار عوض کنید، همهٔ دستگاههای دیگر را از حساب خارج کنید، تأیید دومرحلهای را روشن کنید و ایمیل و شمارهٔ ثبتشده را بررسی کنید. اگر مهاجم ایمیل و شماره را عوض کرده و نمیتوانید وارد شوید، در صفحهٔ ورود، گزینهٔ کمک برای ورود را بزنید و مسیر بازیابی اینستاگرام را دنبال کنید. اینستاگرام برای حسابهای هکشده، بسته به وضعیت، روشهایی مثل ارسال کد به ایمیل قدیمی یا تأیید هویت با ویدیوی سلفی دارد.
در این مسیر، فقط از داخل برنامه یا سایت رسمی اینستاگرام اقدام کنید. افراد و صفحههایی که ادعای بازگرداندن حساب هکشده در ازای پول را دارند، تقریبا همیشه کلاهبردارند و فقط پولتان را میگیرند. به دوستان و مخاطبانتان هم از راه دیگری خبر دهید که حسابتان هک شده تا به پیامهایی که مهاجم از طرف شما میفرستد، اعتماد نکنند.
یک چکلیست ماهانه
هر ماه چند دقیقه برای امنیت حساب وقت بگذارید. فهرست دستگاههای متصل را ببینید و ناآشناها را خارج کنید. بخش برنامهها و سایتهای متصل را باز کنید و هر چیزی را که نمیشناسید یا دیگر استفاده نمیکنید، بردارید. ایمیل و شمارهٔ ثبتشده را بررسی کنید. مطمئن شوید تأیید دومرحلهای هنوز روشن است و کدهای پشتیبان در دسترساند. اگر هر کدام از اینها مشکلی داشت، رمز را هم با رمز تازهای عوض کنید. این چکلیست کوتاه، بیشتر حملهها را پیش از آسیب رساندن متوقف میکند.
حریم خصوصی
رمز در مرورگر شما و با مولد اعداد تصادفی امن ساخته میشود و به هیچ سروری، از جمله سرورهای اینستاگرام، فرستاده نمیشود. این ابزار هیچ ارتباطی با حساب اینستاگرام شما ندارد و هرگز نام کاربری یا رمز فعلیتان را نمیخواهد؛ هر سایتی که برای ساختن رمز اینستاگرام، رمز فعلی شما را بخواهد، جعلی است.
خلاصه در یک پاراگراف
رمز اینستاگرام را تصادفی، دستکم چهاردهکاراکتری و فقط برای اینستاگرام بسازید؛ آن را در مدیر رمز گوشی نگه دارید و هیچجای دیگری، بهویژه در برنامهها و سایتهای فالوورگیر و لینکهایی که در دایرکت میآیند، وارد نکنید. تأیید دومرحلهای را با برنامهٔ تولید کد روشن کنید، کدهای پشتیبان را نگه دارید و ایمیل متصل به حساب را هم به همین اندازه امن کنید. با این چند کار ساده، حساب شما از بیشتر حملههای رایج در امان است. هیچکدام از این کارها بیش از چند دقیقه وقت نمیگیرد، اما از دست دادن حسابی که سالها برایش زحمت کشیدهاید، جبرانکردنی نیست.
ابزارهای مرتبط
برای بیو حساب با فونتهای متفاوت، فونت بیو اینستاگرام را ببینید. برای رمزهای دیگر با تنظیمات کامل، ساخت پسورد را باز کنید و برای حساب اسنپچت، ساخت پسورد اسنپچت. ابزارهای دیگر این دسته در ابزارهای برنامهنویسی هستند.
آخرین بازبینی محتوا: · تیم تحریریه ابزار جیبی