فهرست مطالب
ساخت پسورد قوی با این ابزار یک لحظه طول میکشد. با باز شدن صفحه، یک رمز شانزدهکاراکتری تصادفی با حروف بزرگ و کوچک انگلیسی، رقم و نماد ساخته میشود و میتوانید با دکمهٔ کپی برش دارید. طول را با لغزنده بین چهار تا شصتوچهار کاراکتر تنظیم کنید و هر کدام از چهار نوع کاراکتر را خاموش یا روشن کنید. گزینهٔ حذف کاراکترهای مشابه، حروف و رقمهایی را که در برخی قلمها شبیه هماند، مثل حرف ال کوچک و رقم یک یا حرف او بزرگ و صفر، کنار میگذارد تا رمز را راحتتر از روی کاغذ بخوانید. زیر رمز، نواری رنگی قدرت رمز را نشان میدهد، همراه با آنتروپی به بیت و زمان تقریبی شکستن آن. دکمهٔ ده رمز، ده رمز با همین تنظیمات میسازد. رمزها در مرورگر شما ساخته میشوند و هیچجا فرستاده یا ذخیره نمیشوند.
راهنمای استفاده از ساخت پسورد قوی
- طول رمز را با لغزنده تنظیم کنید؛ حداقل ۱۲ کاراکتر توصیه میشود.
- نوع کاراکترها (حروف بزرگ و کوچک، عدد و نماد) را انتخاب کنید.
- روی «ساخت رمز جدید» بزنید و رمز را کپی کنید.
پسورد قوی چیست؟
رمز قوی رمزی است که حدس زدنش، چه با هوش انسان و چه با قدرت رایانه، عملا ناممکن باشد. دو چیز این را تعیین میکند؛ طول رمز و تصادفی بودن آن. رمزی که از نام، تاریخ تولد، نام حیوان خانگی، تیم فوتبال محبوب یا کلمهای از فرهنگ لغت ساخته شده، حتی اگر طولانی باشد، ضعیف است؛ چون مهاجمان پیش از هر چیز همینها را امتحان میکنند. رمزی که با الگوی آشنا ساخته شده، مثل حرف اول بزرگ، یک کلمه و چند رقم در آخر، هم ضعیف است، چون ابزارهای شکستن رمز این الگوها را میشناسند.
تصورات رایج دربارهٔ رمز قوی گاهی گمراهکنندهاند. خیلیها فکر میکنند جایگزین کردن حروف با علامتهای شبیه، مثل نوشتن ات به جای حرف آ یا صفر به جای حرف او، رمز را قوی میکند. این ترفندها آنقدر رایجاند که ابزارهای شکستن رمز، آنها را در همان دقیقههای اول امتحان میکنند. رمز قوی واقعی، دنبالهای از کاراکترهاست که هیچ معنایی ندارد و از هیچ الگویی پیروی نمیکند. چنین رمزی را انسان نمیتواند خوب بسازد، چون ذهن ما ناخودآگاه الگو میسازد. رایانه اما میتواند و این ابزار برای همین است.
ساخت پسورد تصادفی؛ ابزار چطور کار میکند؟
ابزار برای ساختن رمز، از مولد اعداد تصادفی امن مرورگر استفاده میکند؛ همان سازوکاری که مرورگر برای اتصال امن به سایتها و بانکها به کار میبرد. این با تابعهای تصادفی معمولی برنامهنویسی فرق دارد که برای کارهای امنیتی مناسب نیستند و خروجیشان ممکن است قابل پیشبینی باشد. ابزار همچنین مراقب است که انتخاب کاراکترها کاملا یکنواخت باشد و هیچ کاراکتری شانس بیشتری از بقیه نداشته باشد.
برای اینکه رمز حتما از همهٔ انواع کاراکتری که انتخاب کردهاید داشته باشد، ابزار اول از هر نوع یک کاراکتر برمیدارد، بقیهٔ طول را از مجموعهٔ کامل پر میکند و در آخر ترتیب همه را تصادفی به هم میریزد. این مهم است، چون بسیاری از سایتها شرط میگذارند رمز حتما حرف بزرگ، رقم و نماد داشته باشد و رمزی که تصادفا یکی از اینها را ندارد، رد میشود. مجموعهٔ نمادهای ابزار بیستوپنج نماد رایج صفحهکلید است که تقریبا همهٔ سایتها میپذیرند.
آنتروپی؛ قدرت رمز به زبان عدد
قدرت رمز تصادفی را با آنتروپی میسنجند که واحدش بیت است. آنتروپی میگوید مهاجمی که میداند رمز شما چطور ساخته شده، یعنی طول و نوع کاراکترها را میداند، باید چند حالت را امتحان کند. هر بیت یعنی دو برابر حالت بیشتر. ابزار آنتروپی را با ضرب طول رمز در لگاریتم مبنای دو تعداد کاراکترهای ممکن حساب میکند. با هر چهار نوع کاراکتر، هشتادوهفت کاراکتر ممکن داریم و هر کاراکتر حدود شش و چهار دهم بیت آنتروپی میآورد.
نوار رنگی ابزار بر اساس همین عدد است. زیر چهل بیت ضعیف است، چهل تا شصت متوسط، شصت تا هشتاد قوی و بالای هشتاد بیت بسیار قوی. رمز دوازدهکاراکتری با هر چهار نوع کاراکتر به حدود هفتادوهفت بیت میرسد و رمز شانزدهکاراکتری به بیش از صد بیت. نکتهٔ مهم این است که این محاسبه فقط برای رمزهای واقعا تصادفی درست است. رمزی که انسان ساخته، حتی با همان طول و همان کاراکترها، آنتروپی واقعی بسیار کمتری دارد، چون از الگو پیروی میکند.
رمز عبور چند کاراکتری امن است؟
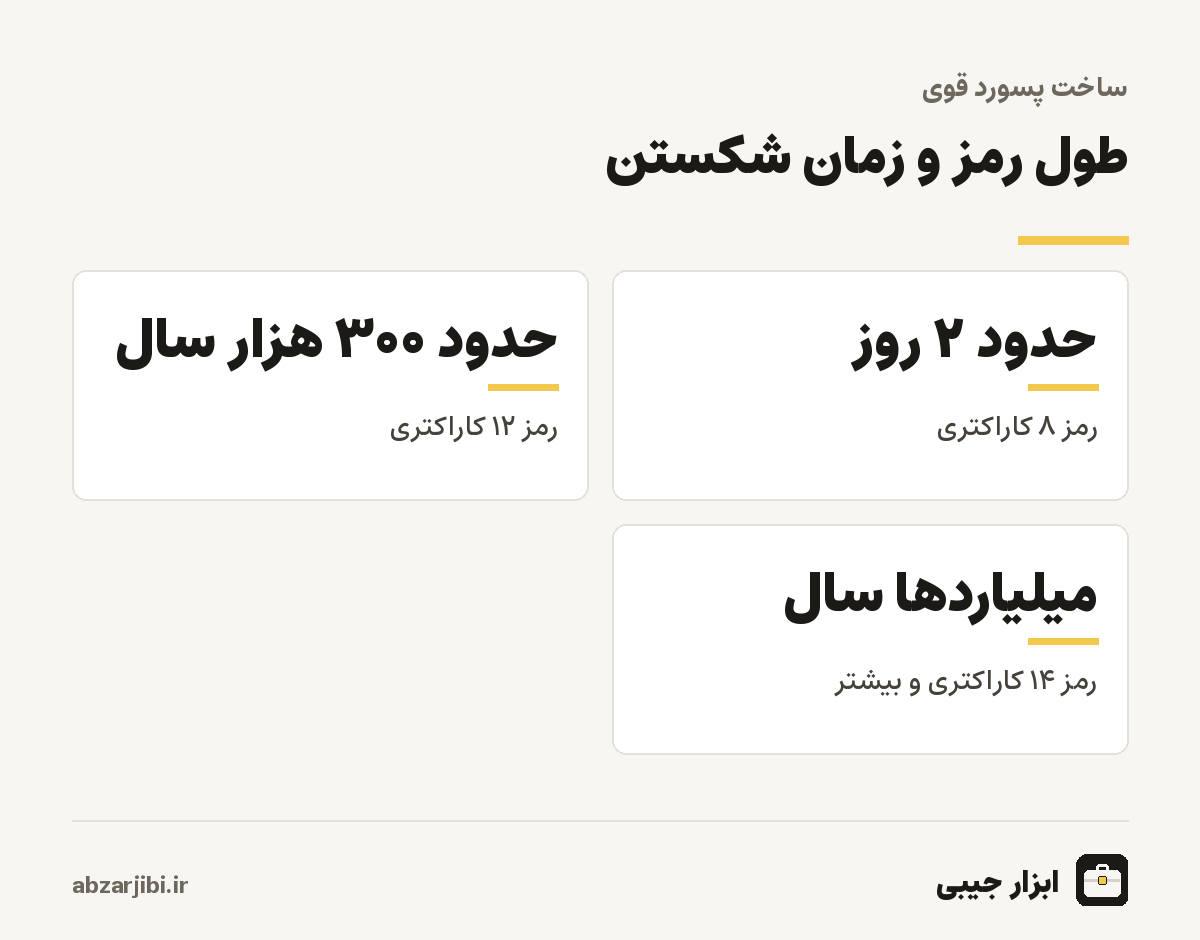
ابزار زمان شکستن را با فرضی بدبینانه حساب میکند؛ مهاجمی که فهرست رمزهای رمزنگاریشدهٔ یک سایت را دزدیده و با کارتهای گرافیک قدرتمند، ده میلیارد حدس در ثانیه امتحان میکند. بهطور میانگین، رمز پس از امتحان نیمی از همهٔ حالتها پیدا میشود. جدول زیر نتیجه را برای رمزهای تصادفی با هر چهار نوع کاراکتر نشان میدهد.
| طول رمز | آنتروپی | زمان تقریبی شکستن |
|---|---|---|
| ۸ کاراکتر | حدود ۵۱ بیت | حدود ۲ روز |
| ۱۲ کاراکتر | حدود ۷۷ بیت | حدود ۳۰۰ هزار سال |
| ۱۴ کاراکتر | حدود ۹۰ بیت | بیش از ۲ میلیارد سال |
| ۱۶ کاراکتر | حدود ۱۰۳ بیت | بیش از ده هزار میلیارد سال |
| ۲۰ کاراکتر | حدود ۱۲۹ بیت | فراتر از هر تصوری |
این جدول نشان میدهد چرا طول اینقدر مهم است. فاصلهٔ هشت تا دوازده کاراکتر، زمان شکستن را از دو روز به سیصد هزار سال میرساند. برای مقایسه، رمز هشترقمی فقط عددی، با همین مدل در کسری از ثانیه شکسته میشود و رمز هشتحرفی فقط با حروف کوچک، در حدود ده ثانیه. حداقل معقول برای هر حسابی دوازده کاراکتر تصادفی است و برای حسابهای مهم، مثل ایمیل اصلی، شانزده کاراکتر یا بیشتر. ایمیل اصلی مهمترین حساب شماست، چون رمز بقیهٔ حسابها از طریق آن بازیابی میشود.
طول مهمتر از پیچیدگی است
اگر سایتی اجازهٔ نماد نمیدهد یا رمز را باید روی گوشی تایپ کنید و نمادها دردسرند، بدون نگرانی نمادها را خاموش کنید و به جایش طول را بیشتر کنید. رمز شانزدهکاراکتری فقط با حروف و رقم، حدود نودوپنج بیت آنتروپی دارد که از رمز چهاردهکاراکتری با نماد قویتر است. هر کاراکتر اضافه، تقریبا شش بیت میافزاید، در حالی که اضافه کردن نمادها به مجموعه، هر کاراکتر را فقط کمتر از یک بیت قویتر میکند.
راهنمای امنیتی مؤسسهٔ ملی استاندارد و فناوری آمریکا هم که بسیاری از سازمانها از آن پیروی میکنند، چند سال است همین را توصیه میکند؛ طول رمز مهمتر از قاعدههای اجباری پیچیدگی است و سایتها باید رمزهای بلند را بپذیرند. همین راهنما تعویض اجباری و دورهای رمز را هم توصیه نمیکند، چون کاربران را به ساختن رمزهای ضعیف و قابل پیشبینی، مثل افزودن یک عدد به آخر رمز قبلی، وادار میکند.
رمز تکراری؛ خطرناکتر از رمز ضعیف
بزرگترین خطر برای بیشتر کاربران، نه رمز ضعیف، که رمز تکراری است. وقتی یک رمز را برای چند سایت استفاده میکنید، امنیت همهٔ آن حسابها به امنیت ضعیفترین سایت بستگی دارد. سایتها هک میشوند و فهرست ایمیلها و رمزهای کاربرانشان در اینترنت منتشر میشود. مهاجمان این فهرستها را برمیدارند و همان ایمیل و رمز را در ایمیل، شبکههای اجتماعی و فروشگاههای دیگر امتحان میکنند. این حمله آنقدر رایج است که بیشتر هک شدن حسابهای کاربران عادی از همین راه است، نه از شکستن رمز.
رمز قوی شانزدهکاراکتری که در ده سایت استفاده شده، با هک شدن یکی از آنها، در هر ده سایت لو رفته است. برای همین، قاعدهٔ اول امنیت رمز این است؛ برای هر حساب، رمزی جداگانه. اگر این کار با حافظهٔ انسانی ناممکن به نظر میرسد، حق دارید؛ راه حلش مدیر رمز عبور است. برخی سرویسهای عمومی امکان بررسی میدهند که آیا ایمیل شما در نشتهای اطلاعاتی شناختهشده آمده است یا نه؛ اگر آمده، رمز همان حسابها را فورا عوض کنید.
مدیر رمز عبور؛ راه عملی
مدیر رمز عبور برنامهای است که همهٔ رمزهای شما را رمزنگاریشده نگه میدارد و فقط با یک رمز اصلی باز میشود. لازم نیست هیچ رمزی جز آن را به خاطر بسپارید. بیشتر مدیرهای رمز عبور، هنگام ورود به سایتها، رمز را خودکار پر میکنند و هنگام ساختن حساب تازه، رمز تصادفی هم میسازند. مرورگرهای اصلی و سیستمعاملهای گوشی هم مدیر رمز داخلی دارند که برای بیشتر کاربران کافی است.
با مدیر رمز عبور، رمزهای این ابزار را بیدغدغه میسازید و ذخیره میکنید. تنها رمزی که باید به خاطر بسپارید، رمز اصلی مدیر رمز است و آن باید هم قوی باشد و هم در حافظه بماند. برای این یک رمز، عبارتی از پنج یا شش کلمهٔ کاملا نامرتبط که با هم جمله نمیسازند، بهترین انتخاب است؛ هم بلند است، هم به خاطر میماند. این عبارت را هرگز جای دیگری استفاده نکنید.
تأیید دومرحلهای؛ لایهٔ دوم
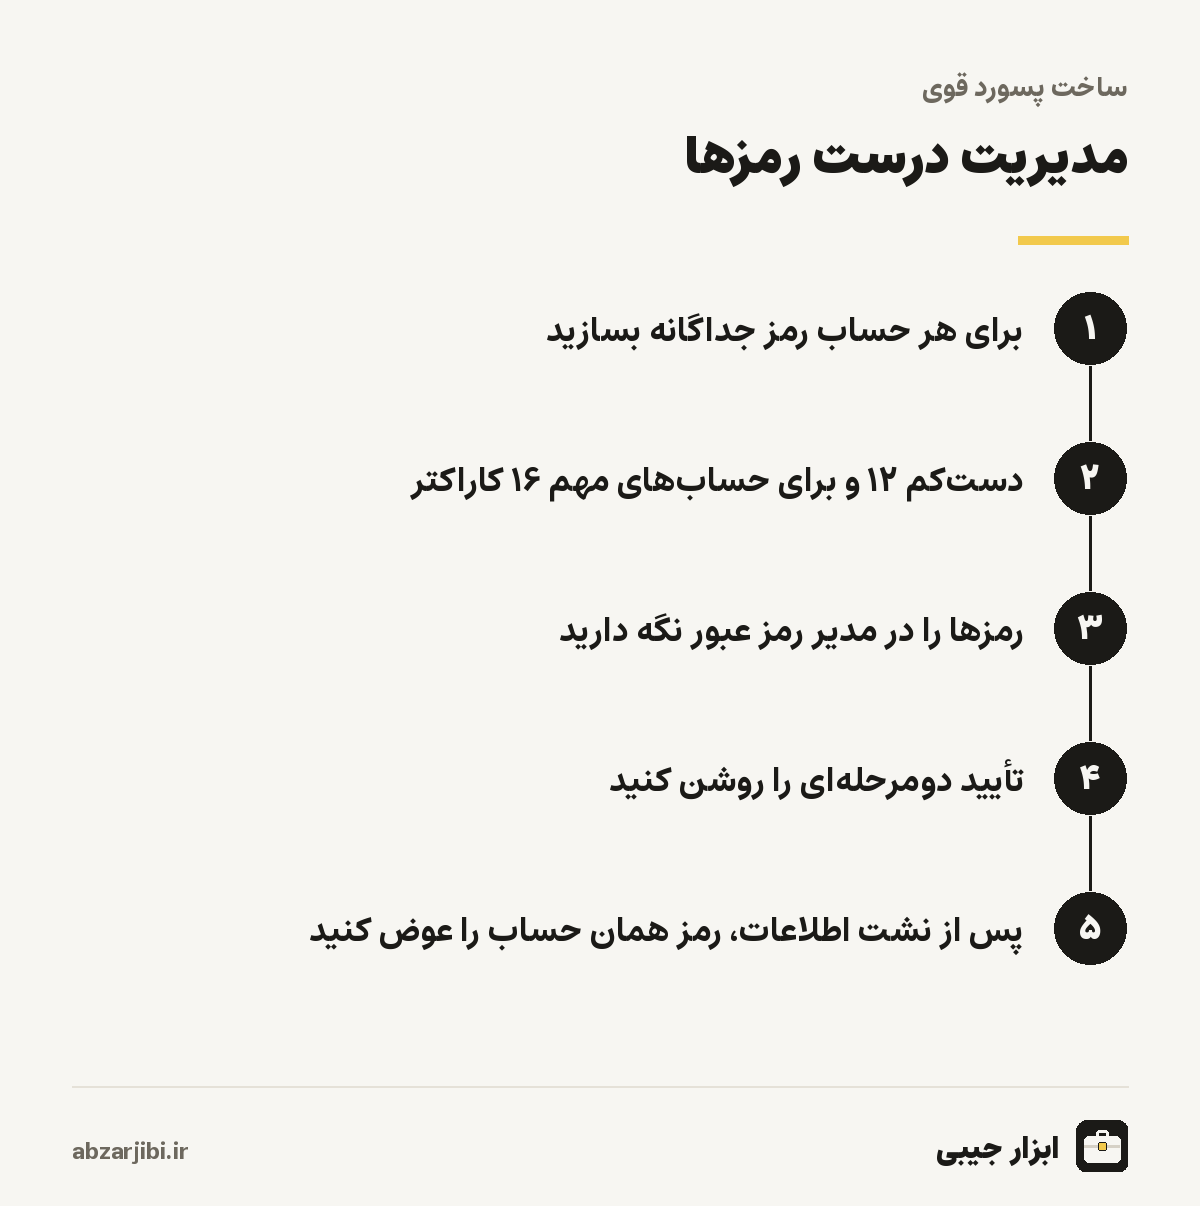
حتی قویترین رمز ممکن است با فریب لو برود؛ صفحهٔ جعلی ورود، پیام فیشینگ یا بدافزار روی دستگاه. تأیید دومرحلهای این خطر را بسیار کم میکند. با روشن کردن آن، ورود به حساب علاوه بر رمز، کد دومی هم میخواهد که از راه دیگری، مثل برنامهٔ تولید کد روی گوشی یا پیامک، میآید. مهاجمی که رمز را دارد، بدون آن کد نمیتواند وارد شود. برای ایمیل، شبکههای اجتماعی و هر حساب مهمی، این گزینه را روشن کنید.
برنامههای تولید کد از پیامک امنترند، چون پیامک ممکن است با ترفندهایی مثل جعل سیمکارت دزدیده شود. کاربران ایرانی با رمز دوم پویای کارتهای بانکی آشنا هستند که همین منطق را دارد؛ رمزی که برای هر تراکنش تازه ساخته میشود و یک بار مصرف است. کد تأیید دومرحلهای هیچوقت نباید برای کسی فرستاده شود؛ هیچ سرویس معتبری از شما نمیخواهد کد تأییدی را که برایتان آمده، به پشتیبانی بگویید.
نکتههای عملی ساخت رمز
اگر رمزی را باید از روی کاغذ یا صفحهای دیگر تایپ کنید، مثلا رمز وایفای یا رمز اولیهٔ یک دستگاه، گزینهٔ حذف کاراکترهای مشابه را روشن کنید. این گزینه حرفهای آی و ال کوچک و بزرگ، رقمهای یک و صفر، حرف او بزرگ و چند علامت شبیه را حذف میکند تا هنگام خواندن اشتباه پیش نیاید. این کار مجموعهٔ کاراکترها را از هشتادوهفت به هفتادوهفت کم میکند و قدرت را کمی پایین میآورد؛ با یکی دو کاراکتر بیشتر جبران کنید.
برخی سایتها و سامانهها قاعدههای عجیبی دارند؛ حداکثر طول کم، ممنوعیت برخی نمادها یا اجبار به شروع با حرف. اگر رمز ساختهشده پذیرفته نشد، پیام خطای سایت را بخوانید و تنظیمات را بر اساس آن تغییر دهید؛ مثلا نمادها را خاموش کنید و طول را بیشتر. دکمهٔ ده رمز هم برای وقتی است که چند حساب تازه میسازید یا برای کارمندان رمز اولیه آماده میکنید؛ هر کدام از رمزها کاملا مستقل و تصادفیاند.
رمز حسابهای بانکی و سامانههای ایرانی
رمز اینترنتبانک، همراهبانک و سامانههای دولتی مثل درگاههای خدمات الکترونیک، از مهمترین رمزهای شما هستند و باید کاملا یکتا باشند. برخی از این سامانهها محدودیت طول یا نوع کاراکتر دارند؛ مثلا حداکثر طولی کمتر از شانزده یا ممنوعیت برخی نمادها. در این حالت، بیشترین طول مجاز را انتخاب کنید و نمادهایی را که سامانه نمیپذیرد خاموش کنید. رمز کارت بانکی و رمز اول عابربانک موضوع دیگری است؛ عددی چهاررقمی که امنیتش از محدودیت تعداد تلاش میآید، نه از طول. هرگز آن را با تاریخ تولد یا رقمهای تکراری نسازید و هیچجا ننویسید.
یک نکتهٔ مهم دیگر؛ هیچ بانک یا سامانهٔ رسمی، رمز شما را تلفنی یا با پیامک نمیخواهد. اگر تماس یا پیامی با هر بهانهای، مثل برنده شدن جایزه یا مسدود شدن حساب، رمز یا کد تأیید خواست، کلاهبرداری است.
خطاهای رایج
خطای اول، تغییر دادن رمز ساختهشده برای اینکه به خاطر بماند است، مثلا گذاشتن نام خودتان در ابتدای آن؛ این کار بخشی از تصادفی بودن را از بین میبرد. خطای دوم، نوشتن رمز روی کاغذی چسبیده به صفحهنمایش یا در یادداشت رمزنگارینشدهٔ گوشی. خطای سوم، فرستادن رمز در پیامرسان یا ایمیل؛ اگر مجبورید رمزی را برای کسی بفرستید، آن را با رمزنگاری متن رمز کنید و رمز رمزگشایی را از راه دیگری بدهید. خطای چهارم، استفادهٔ دوباره از رمزهای قدیمی؛ رمزی که روزی جایی استفاده شده، ممکن است در یکی از نشتها باشد.
پس از هک شدن یک حساب
اگر یکی از حسابهایتان هک شده یا پیامی از نشت اطلاعات یک سرویس دریافت کردهاید، اول رمز همان حساب را با رمزی تازه و تصادفی از این ابزار عوض کنید. بعد فکر کنید همان رمز قبلی را کجاهای دیگر استفاده کرده بودید و رمز همهٔ آنها را هم عوض کنید؛ از ایمیل شروع کنید. در تنظیمات امنیتی حساب، فهرست دستگاههای متصل را ببینید و دستگاههای ناشناس را بیرون کنید و تأیید دومرحلهای را روشن کنید.
حریم خصوصی
رمزها کاملا در مرورگر شما ساخته میشوند و هیچ رمزی به سرور فرستاده، ثبت یا ذخیره نمیشود. حتی اگر صفحه را با ابزارهای توسعهدهنده بررسی کنید، میبینید هیچ درخواستی هنگام ساختن رمز فرستاده نمیشود. با این حال، رمز را پس از کپی، مستقیم در مدیر رمز عبور یا فرم سایت بچسبانید و در جای دیگری نگه ندارید.
ابزارهای مرتبط
برای حسابهای شبکههای اجتماعی، ساخت پسورد اینستاگرام و ساخت پسورد اسنپچت نسخههای آماده با طول مناسب همان سرویساند. اگر برای برنامهنویسی رشتهٔ تصادفی یکتا لازم دارید، ساخت UUID را ببینید. همهٔ ابزارهای برنامهنویسی در ابزارهای برنامهنویسی آمدهاند.
آخرین بازبینی محتوا: · تیم تحریریه ابزار جیبی