فهرست مطالب
بررسی DNS دامنه با این ابزار همهٔ رکوردهای اصلی یک دامنه را در یک جدول نشان میدهد. نام دامنه را بدون http بنویسید، مثلا example.com یا mail.example.com، و دکمهٔ بررسی را بزنید. ابزار رکوردهای A و AAAA، CNAME، MX، NS، TXT، SOA و CAA را از سرورهای عمومی DNS میپرسد و هر رکورد را با مقدار و TTL آن نمایش میدهد. اگر دامنه اصلا وجود نداشته باشد، همین را اعلام میکند. برای بررسی رکوردهای ایمیل مثل DMARC هم میتوانید نامهایی مانند _dmarc.example.com را وارد کنید.
راهنمای استفاده از بررسی رکوردهای DNS
- نام دامنه را بدون http بنویسید؛ مثلا example.com یا mail.example.com.
- دکمهٔ بررسی را بزنید؛ پرسوجو از سرورهای عمومی DNS انجام میشود.
- همهٔ رکوردهای پیدا شده با نوع، مقدار و TTL نمایش داده میشود.
بررسی DNS دامنه؛ DNS چه کار میکند؟
اینترنت با آدرسهای عددی کار میکند، اما آدمها نامها را به خاطر میسپارند. DNS پلی بین این دو است. وقتی آدرس سایتی را در مرورگر مینویسید، دستگاه شما اول از یک سرور DNS میپرسد آدرس عددی این نام چیست. آن سرور، اگر جواب را در حافظه نداشته باشد، از سرورهای ریشه شروع میکند، به سرورهای پسوند دامنه، مثل ir یا com، میرسد و در آخر از نیمسرورهای خود دامنه جواب را میگیرد. همهٔ این مسیر معمولا در کسری از ثانیه طی میشود.
DNS فقط برای باز کردن سایت نیست. اینکه ایمیلهای یک دامنه به کدام سرور برسند، کدام سرورها اجازهٔ ارسال ایمیل از طرف دامنه را دارند، کدام مرجع صدور گواهی میتواند برای دامنه گواهی SSL صادر کند و حتی تأیید مالکیت دامنه برای سرویسهایی مثل سرچ کنسول گوگل، همه با رکوردهای DNS انجام میشود. برای همین وقتی سایت باز نمیشود یا ایمیلها نمیرسند، یکی از اولین بررسیها، دیدن رکوردهای DNS است.
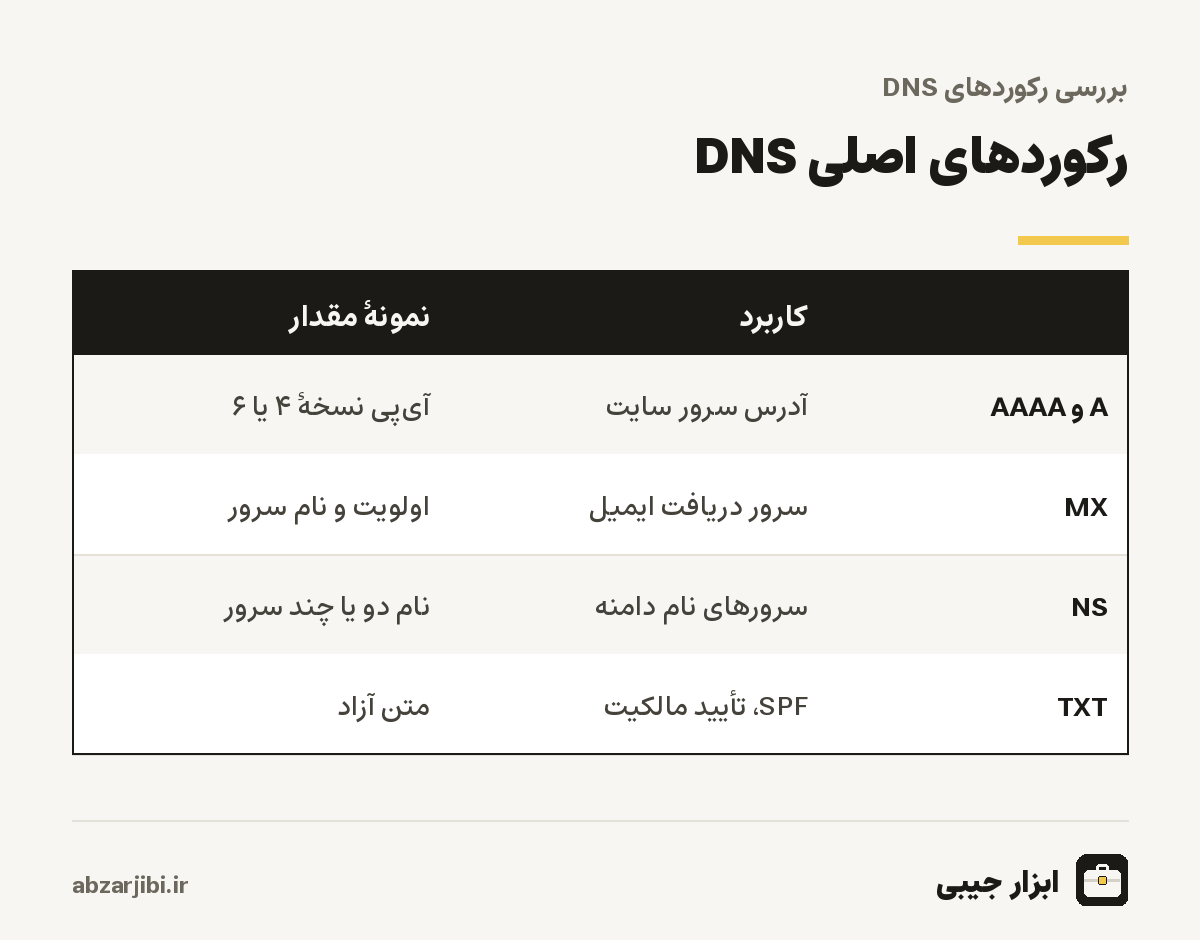
رکوردهای اصلی و کاربرد هر کدام
رکورد A نام را به یک آدرس IPv4 وصل میکند؛ همان آدرسی که سایت روی آن قرار دارد. رکورد AAAA همین کار را برای آدرسهای IPv6 انجام میدهد. یک نام میتواند چند رکورد A داشته باشد؛ معمولا برای پخش بار بین چند سرور. رکورد CNAME نام را به نام دیگری ارجاع میدهد؛ مثلا www.example.com به example.com یا به نامی که سرویس میزبانی داده است. نکتهٔ مهم این است که روی ریشهٔ دامنه، یعنی خود example.com، طبق استاندارد DNS نمیشود CNAME گذاشت، چون ریشه رکوردهای دیگری مثل NS و SOA دارد.
رکورد NS نیمسرورهای دامنه را مشخص میکند؛ سرورهایی که مرجع پاسخ دادن به پرسوجوهای این دامنهاند. وقتی دامنه را از یک شرکت به شرکت دیگری منتقل میکنید یا مدیریت DNS را به سرویس دیگری میسپارید، همین رکوردها تغییر میکنند. رکورد SOA اطلاعات مدیریتی منطقه را دارد؛ نیمسرور اصلی، ایمیل مسئول و شمارهٔ سریال که با هر تغییر بالا میرود. رکورد CAA مشخص میکند کدام مراجع صدور گواهی اجازه دارند برای دامنه گواهی SSL صادر کنند؛ اگر این رکورد وجود داشته باشد و مرجعی در آن نباشد، آن مرجع گواهی صادر نمیکند.
| رکورد | کاربرد | نکتهٔ مهم |
|---|---|---|
| A | آدرس IPv4 سرور |
چند رکورد برای پخش بار ممکن است |
| AAAA | آدرس IPv6 سرور |
اگر سرور IPv6 ندارد، نگذارید |
| CNAME | ارجاع به نام دیگر | روی ریشهٔ دامنه مجاز نیست |
| MX | سرور دریافت ایمیل | عدد کوچکتر یعنی اولویت بالاتر |
| NS | نیمسرورهای دامنه | باید با ثبتکنندهٔ دامنه یکی باشد |
| TXT | SPF، DMARC، تأیید مالکیت | چند رکورد TXT روی یک نام مجاز است |
| SOA | اطلاعات مدیریتی منطقه | سریال با هر تغییر بالا میرود |
| CAA | مراجع مجاز صدور گواهی | نبودنش یعنی محدودیتی نیست |
رکوردهای ایمیل؛ MX، SPF، DKIM و DMARC
برای اینکه ایمیلهای دامنه برسند، رکورد MX لازم است. هر MX یک عدد اولویت و نام یک سرور ایمیل دارد. سرور فرستنده اول سراغ سروری با کمترین عدد میرود و اگر در دسترس نبود، بعدی. اگر دامنه رکورد MX نداشته باشد، بسیاری از سرورها ایمیل را به آدرس A دامنه میفرستند که معمولا سرور ایمیل نیست و ایمیل برگشت میخورد. وقتی ایمیل سازمانی را به سرویس جدیدی منتقل میکنید، رکوردهای MX را دقیقا مطابق راهنمای همان سرویس تنظیم کنید.
برای اینکه ایمیلهای ارسالی شما در پوشهٔ هرزنامه نیفتند، سه رکورد دیگر هم مهماند که همه از نوع TXT هستند. SPF روی خود دامنه قرار دارد، با v=spf1 شروع میشود و فهرست سرورهایی را دارد که اجازهٔ ارسال ایمیل از طرف دامنه دارند. هر دامنه فقط باید یک رکورد SPF داشته باشد؛ دو رکورد SPF جداگانه، هر دو را نامعتبر میکند. DKIM امضای دیجیتال ایمیلهاست و کلید عمومی آن روی نامی مثل selector._domainkey.example.com قرار میگیرد. DMARC روی نام _dmarc.example.com است و میگوید اگر ایمیلی SPF یا DKIM را نگذراند، با آن چه کنند.
برای بررسی این رکوردها، کافی است نام مربوط را در ابزار وارد کنید. برای SPF خود دامنه را و در بخش TXT دنبال رکوردی بگردید که با v=spf1 شروع میشود. برای DMARC نام _dmarc بهاضافهٔ دامنه را وارد کنید. برای DKIM باید نام selector را از سرویس ایمیل یا از سرآیند یک ایمیل ارسالی بدانید.
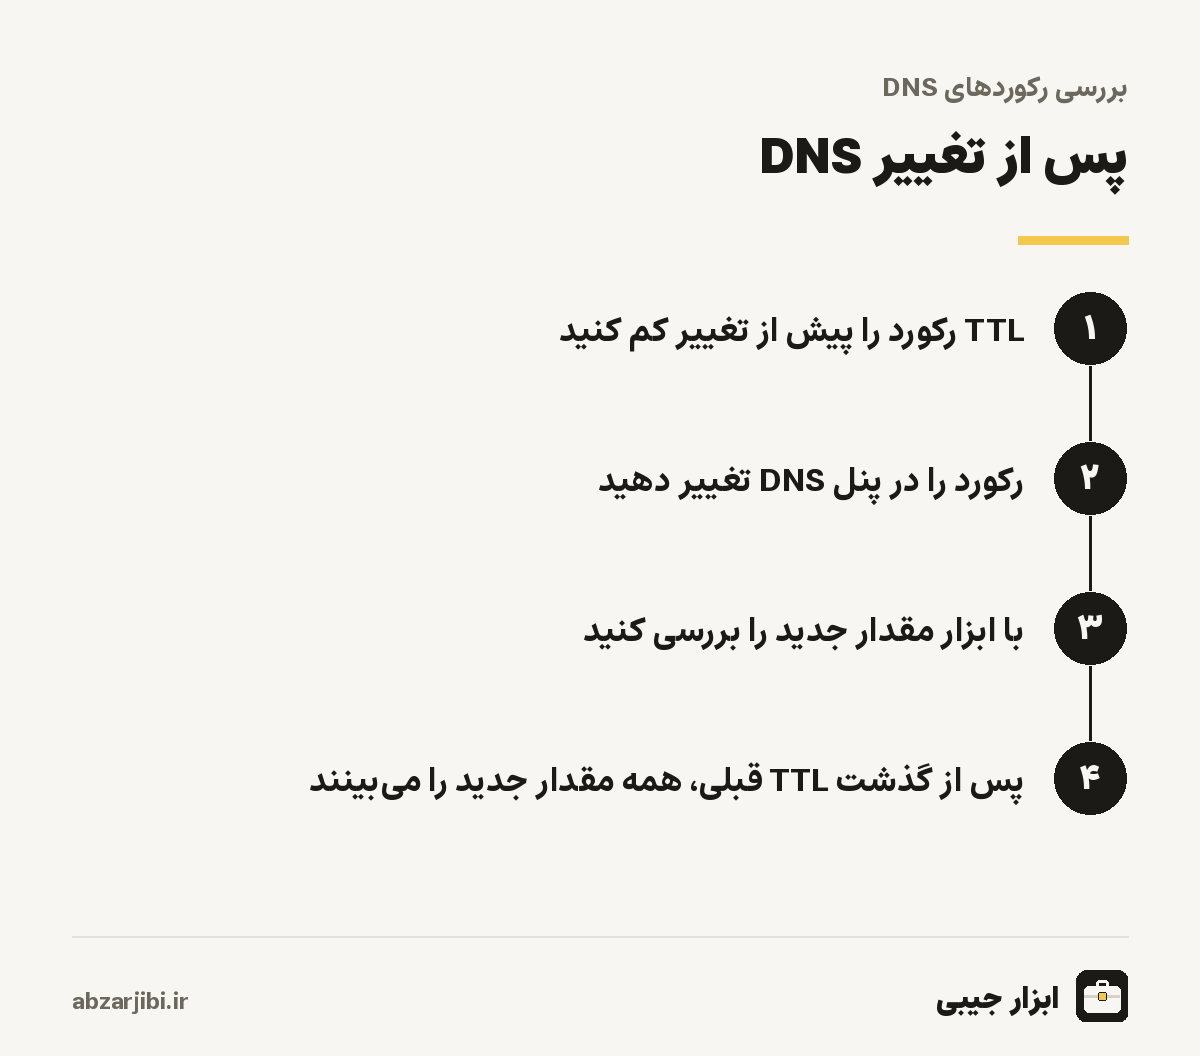
TTL و تأخیر در اعمال تغییرات
هر رکورد DNS یک عدد TTL دارد؛ مدت زمانی به ثانیه که سرورهای DNS دیگر میتوانند این پاسخ را در حافظه نگه دارند. اگر TTL رکورد A سایت شما ۸۶۴۰۰ ثانیه، یعنی یک روز، باشد و آن را تغییر دهید، سرورهایی که همین دیروز آدرس قبلی را پرسیدهاند، تا یک روز همان آدرس قدیمی را به کاربرانشان میدهند. به همین دلیل گفته میشود تغییرات DNS زمان میبرد تا در همه جا اعمال شود.
راه حل، برنامهریزی است. یک روز پیش از انتقال سایت یا تغییر سرور، TTL رکوردهایی را که قرار است عوض شوند به عددی کوچک، مثلا ۳۰۰ ثانیه، برسانید. بعد از اینکه TTL قبلی گذشت، رکورد را تغییر دهید؛ حالا تغییر ظرف چند دقیقه همه جا دیده میشود. پس از اطمینان از درست کار کردن همه چیز، TTL را دوباره بالا ببرید تا تعداد پرسوجوها کم شود. ابزار TTL هر رکورد را نشان میدهد؛ عددی که از سرور عمومی DNS میگیرد ممکن است کمتر از TTL اصلی باشد، چون از زمان ذخیره شدن پاسخ در حافظهٔ آن سرور کم شده است.
سناریوهای رایج
انتقال سایت به سرور جدید: پس از تغییر رکورد A، آدرس جدید را در ابزار بررسی کنید. اگر ابزار آدرس جدید را نشان میدهد ولی شما هنوز سایت قدیمی را میبینید، حافظهٔ DNS دستگاه یا اپراتور شما هنوز مقدار قبلی را دارد؛ صبر کنید یا حافظهٔ DNS دستگاه را پاک کنید. با بررسی وضعیت سایت هم میتوانید ببینید سایت از بیرون با کدام آیپی پاسخ میدهد.
ایمیلها نمیرسند: رکوردهای MX را بررسی کنید. اگر MX وجود ندارد یا به سرویس قدیمی اشاره میکند، مشکل همین است. ایمیلهای ارسالی به هرزنامه میروند: SPF و DMARC را بررسی کنید و ببینید سرویس ایمیل شما در SPF آمده است یا نه. سایت با خطای دامنه پیدا نشد باز نمیشود: اگر ابزار پیغام عدم وجود دامنه میدهد، دامنه یا ثبت نشده، یا منقضی شده، یا نیمسرورهایش درست تنظیم نشدهاند. تاریخ انقضای دامنه را از ثبتکننده بررسی کنید؛ دامنههای ir از طریق نمایندگیهای ثبت دامنهٔ ملی تمدید میشوند.
DNS و سرعت باز شدن سایت
پرسوجوی DNS اولین قدم باز شدن هر سایت است و اگر کند باشد، همه چیز بعد از آن هم دیر شروع میشود. معمولا این مرحله در چند ده میلیثانیه انجام میشود، اما چند چیز میتواند آن را کند کند: نیمسرورهایی که دور از کاربراناند یا پاسخگویی کندی دارند، زنجیرهٔ طولانی CNAME که هر حلقهاش یک پرسوجوی جداگانه است، و TTL خیلی کوتاه که باعث میشود پاسخها کمتر در حافظهٔ سرورهای DNS بمانند. برای سایتهایی که کاربرانشان بیشتر در ایراناند، نیمسرورهایی که در دسترس و پاسخگوی سریع برای شبکههای داخلی باشند، اهمیت دارد.
اگر سایتی برای همه کند باز میشود، DNS فقط یکی از احتمالهاست. زمان پاسخ سرور را با بررسی وضعیت سایت ببینید و اگر مشکل فقط برای شماست، سرعت اتصال خودتان را با تست سرعت اینترنت بسنجید. اگر هر دو سالماند و فقط باز شدن اولیهٔ سایتها کند است، تغییر DNS دستگاه یا مودم به یک سرویس DNS سریعتر ممکن است کمک کند.
زیردامنهها و رکوردهای مخصوص سرویسها
بسیاری از سرویسها برای کار کردن با دامنهٔ شما، رکورد مشخصی میخواهند. سرچ کنسول گوگل برای تأیید مالکیت، یک رکورد TXT با متن مشخص میخواهد. سرویسهای ایمیل سازمانی رکوردهای MX، SPF و DKIM خودشان را دارند. فروشگاهسازها و سرویسهای میزبانی وبلاگ معمولا یک CNAME برای زیردامنهٔ www یا زیردامنهٔ دلخواه میخواهند. شبکههای توزیع محتوا هم یا نیمسرورهای خودشان را میخواهند یا CNAME به نامی که خودشان میدهند.
برای بررسی هر کدام، نام دقیق همان رکورد را در ابزار وارد کنید؛ مثلا www.example.com برای CNAME سایت، یا shop.example.com برای زیردامنهٔ فروشگاه. اگر سرویسی میگوید رکورد را پیدا نمیکند، با ابزار ببینید رکورد واقعا روی همان نام ثبت شده یا نه. یک اشتباه رایج این است که در پنلهایی که نام دامنه را خودشان اضافه میکنند، نام کامل نوشته شود؛ نتیجه رکوردی روی نامی مثل www.example.com.example.com است که هیچ سرویسی دنبالش نمیگردد.
نیمسرورها و ثبتکنندهٔ دامنه
یکی از گیجکنندهترین بخشهای DNS برای صاحبان سایت، رابطهٔ ثبتکنندهٔ دامنه و سرویس DNS است. ثبتکننده جایی است که دامنه را خریدهاید و تمدید میکنید. سرویس DNS جایی است که رکوردها را تعریف میکنید. این دو میتوانند یکی باشند یا جدا. ارتباط آنها از طریق نیمسرورهاست: در پنل ثبتکننده مشخص میکنید نیمسرورهای دامنه کداماند و رکوردها را باید در همان سرویسی تعریف کنید که نیمسرورهایش را گذاشتهاید.
اشتباه رایج این است که کسی رکوردها را در پنل یک سرویس تغییر دهد، در حالی که نیمسرورهای دامنه به سرویس دیگری اشاره میکنند. در این حالت هیچ تغییری دیده نمیشود. ابزار رکوردهای NS را نشان میدهد؛ اگر نام نیمسرورها با سرویسی که در آن رکورد تعریف کردهاید جور نیست، مشکل همین است. بعد از تغییر نیمسرورها در پنل ثبتکننده هم، اعمال کامل تغییر ممکن است تا یکی دو روز طول بکشد.
امنیت دامنه و DNS
دامنه دارایی مهمی است و کنترل DNS آن یعنی کنترل سایت و ایمیل. اگر کسی به پنل ثبتکنندهٔ دامنه یا سرویس DNS شما دسترسی پیدا کند، میتواند رکوردها را عوض کند و بازدیدکنندگان یا ایمیلها را به سرور خودش ببرد. برای جلوگیری از این خطر، حساب ثبتکننده و سرویس DNS را با رمز قوی و ورود دومرحلهای محافظت کنید، ایمیلی را که برای دامنه ثبت کردهاید بهروز نگه دارید و قفل انتقال دامنه را اگر ثبتکننده دارد، فعال کنید.
بررسی دورهای رکوردها با همین ابزار هم کمک میکند. اگر رکوردی دیدید که خودتان نگذاشتهاید، مثلا MX یا NS ناآشنا، فورا بررسی کنید. رکورد CAA هم لایهٔ امنیتی دیگری است: با آن مشخص میکنید فقط مراجع صدور گواهی معینی بتوانند برای دامنهٔ شما گواهی SSL صادر کنند. DNSSEC هم با امضای دیجیتال رکوردها، جلوی جعل پاسخهای DNS در مسیر را میگیرد؛ پشتیبانی از آن به ثبتکننده و سرویس DNS بستگی دارد.
دامنههای فارسی و نامهای بینالمللی
دامنههایی که با حروف فارسی ثبت شدهاند، در پشت صحنه به شکلی با حروف لاتین تبدیل میشوند که با xn-- شروع میشود؛ استانداردی به نام IDN. ابزار نام فارسی را میپذیرد و خودش آن را به همین شکل تبدیل میکند و رکوردها را میپرسد. نام تبدیلشده در نتیجه نمایش داده میشود؛ همان نامی که در تنظیمات سرور و گواهی SSL هم باید به کار برود.
برای کار با دامنهها و آدرسها ابزارهای دیگری هم داریم. آیپی من چیست آدرس عمومی اتصال شما را نشان میدهد که برای تنظیم دسترسی سرورها یا گزارش مشکل به پشتیبانی لازم است. بررسی هدرهای HTTP هم پس از درست شدن DNS، تنظیمات وبسرور و ریدایرکتها را بررسی میکند.
کدام سرور DNS؟
ابزار پرسوجوها را به سرورهای عمومی DNS میفرستد، نه به DNS اپراتور شما. این کار دو فایده دارد: نتیجه مستقل از تنظیمات شبکهٔ شماست و تصویری از آنچه بیشتر اینترنت میبیند ارائه میکند. اما یک تفاوت هم دارد: اگر DNS اپراتور شما مقدار قدیمی را در حافظه دارد یا به هر دلیلی پاسخ متفاوتی میدهد، نتیجهٔ ابزار با آنچه دستگاه شما میبیند فرق خواهد داشت. همین تفاوت، خودش نشانهٔ خوبی برای پیدا کردن علت مشکل است.
برای استفادهٔ منصفانه، تعداد پرسوجوهای هر آیپی در چند دقیقه محدود است. نامهایی که بررسی میکنید ذخیره نمیشوند و فقط برای انجام همان پرسوجو به کار میروند. ابزار فقط رکوردهای عمومی را میخواند؛ رکوردهایی که هر کسی در اینترنت میتواند ببیند. اطلاعات مالک دامنه، که در سامانهٔ هویز ثبت میشود، بخشی از DNS نیست و ابزار آن را نشان نمیدهد. اگر نتیجهٔ ابزار با انتظار شما جور نیست، چند دقیقه بعد دوباره بررسی کنید؛ بهخصوص اگر همین حالا رکوردی را تغییر دادهاید. سرورهای عمومی DNS پاسخ قبلی را تا پایان TTL نگه میدارند و پس از آن، مقدار تازه را از نیمسرورهای دامنه میگیرند. اگر پس از گذشت TTL هم مقدار قدیمی را میبینید، تغییر احتمالا در پنل درستی ثبت نشده یا ذخیره نشده است.
آخرین بازبینی محتوا: | تیم تحریریه ابزار جیبی