فهرست مطالب
بررسی هدرهای HTTP با این ابزار یعنی دیدن چیزی که مرورگر از سایت میگیرد اما کاربر نمیبیند. آدرس صفحه را وارد کنید تا سرور ما درخواست را بفرستد و همهٔ هدرهای پاسخ، زنجیرهٔ ریدایرکتها با کد و زمان هر قدم و وضعیت شش هدر امنیتی مهم را نشان دهد: Strict-Transport-Security، Content-Security-Policy، X-Content-Type-Options، X-Frame-Options، Referrer-Policy و Permissions-Policy. برای هر هدر امنیتی توضیح کوتاهی آمده که بگوید چه میکند. پایینتر در همین صفحه، معنی هدرهای رایج و مقدار درست آنها را توضیح دادهایم.
راهنمای استفاده از نمایش هدرهای HTTP
- آدرس کامل صفحه را بنویسید؛ برای بررسی ریدایرکت، نسخهٔ http یا بدون www را امتحان کنید.
- دکمه را بزنید تا سرور ما درخواست را بفرستد.
- مسیر ریدایرکتها، هدرهای امنیتی موجود و نبود و همهٔ هدرهای پاسخ نمایش داده میشود.
بررسی هدرهای HTTP؛ هدر چیست و چرا مهم است؟
هر بار که مرورگر صفحهای را باز میکند، سرور پیش از محتوای صفحه چند خط اطلاعات میفرستد. هر خط یک نام و یک مقدار دارد؛ مثلا نوع محتوا HTML است، این صفحه را یک ساعت کش کن، یا این سایت را فقط با HTTPS باز کن. این خطها هدر نام دارند. مرورگر آنها را میخواند و رفتارش را بر اساس آنها تنظیم میکند: صفحه را چطور نمایش دهد، چه چیزی را ذخیره کند، کوکیها را کجا بفرستد و چه محدودیتهای امنیتی را اعمال کند.
هدرها روی سه چیز اثر مستقیم دارند: امنیت، سرعت و سئو. یک هدر امنیتی جاافتاده میتواند سایت را در برابر حملههای رایجی مثل کلیکدزدی یا تزریق اسکریپت آسیبپذیر کند. تنظیم نادرست کش باعث میشود کاربران یا نسخهٔ قدیمی صفحه را ببینند یا هر بار همه چیز را از نو دانلود کنند. یک هدر X-Robots-Tag اشتباه هم میتواند صفحهای را از نتایج گوگل حذف کند. برای همین بسیاری از گزارشهای امنیتی و سئوی فنی، بخشی دربارهٔ هدرها دارند.
هدرهای امنیتی؛ یکییکی
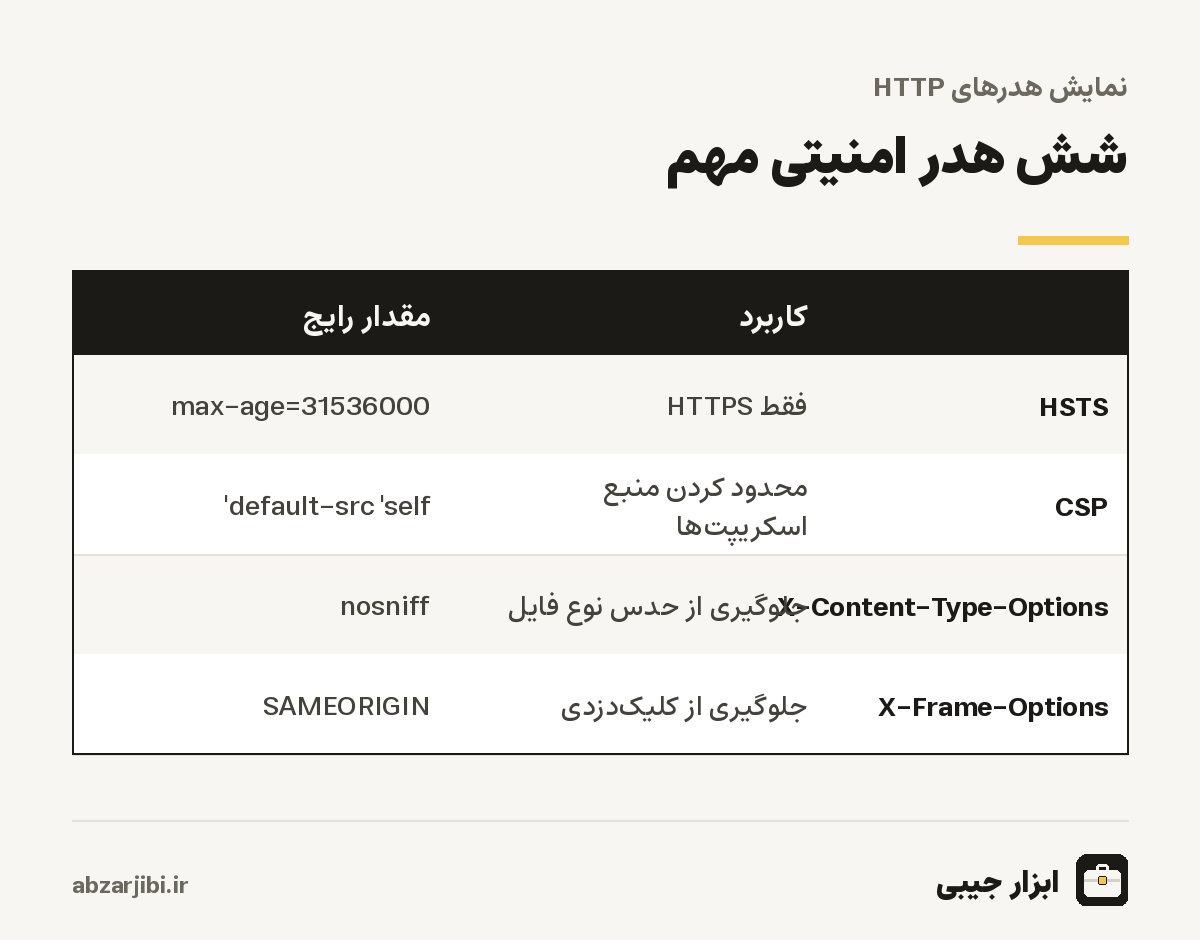
Strict-Transport-Security یا HSTS به مرورگر میگوید این سایت را تا مدت مشخصی فقط با HTTPS باز کند، حتی اگر کاربر آدرس را با http بنویسد یا روی لینک http کلیک کند. این کار جلوی حملههایی را میگیرد که اتصال را در مسیر به HTTP ناامن برمیگردانند. مقدار رایج max-age=31536000 است، یعنی یک سال. گزینهٔ includeSubDomains همین قاعده را برای زیردامنهها هم اعمال میکند؛ فقط وقتی آن را اضافه کنید که مطمئن باشید همهٔ زیردامنهها HTTPS دارند.
Content-Security-Policy یا CSP مشخص میکند صفحه اجازه دارد اسکریپت، استایل، تصویر و منابع دیگر را از کجا بارگذاری کند. اگر مهاجمی بتواند اسکریپتی در صفحه تزریق کند، CSP خوب جلوی اجرای آن را میگیرد. این قویترین هدر امنیتی است اما تنظیمش دقت میخواهد؛ CSP سختگیرانهای که بدون آزمایش اعمال شود، ممکن است بخشهایی از سایت را از کار بیندازد. شروع خوب، استفاده از حالت Content-Security-Policy-Report-Only است که خطاها را گزارش میکند اما چیزی را نمیبندد.
X-Content-Type-Options با مقدار nosniff به مرورگر میگوید نوع فایل را حدس نزند و فقط به هدر Content-Type اعتماد کند. بدون آن، مرورگر ممکن است فایلی را که بهعنوان متن فرستاده شده، بهعنوان اسکریپت اجرا کند. X-Frame-Options جلوی نمایش سایت در قاب یا iframe سایتهای دیگر را میگیرد؛ حملهای به نام کلیکدزدی که در آن صفحهٔ واقعی شما زیر یک صفحهٔ فریبنده پنهان میشود. مقدار DENY یعنی هیچجا و SAMEORIGIN یعنی فقط در صفحههای خود سایت. در مرورگرهای جدید، دستور frame-ancestors در CSP همین کار را با انعطاف بیشتر انجام میدهد.
Referrer-Policy تعیین میکند وقتی کاربر روی لینکی به سایت دیگر کلیک میکند، آدرس صفحهٔ فعلی چقدر به آن سایت فرستاده شود. آدرس صفحه ممکن است اطلاعات حساسی مثل شناسهٔ سفارش یا عبارت جستوجو داشته باشد. مقدار strict-origin-when-cross-origin، که پیشفرض بسیاری از مرورگرهاست، برای سایتهای دیگر فقط نام دامنه را میفرستد. Permissions-Policy هم دسترسی صفحه به قابلیتهایی مثل دوربین، میکروفون، موقعیت مکانی و پرداخت را محدود میکند؛ حتی برای اسکریپتهای شخص ثالثی که در صفحه بارگذاری شدهاند.
| هدر | مقدار پیشنهادی رایج | نبودنش چه خطری دارد |
|---|---|---|
| Strict-Transport-Security | max-age=31536000 |
امکان برگرداندن اتصال به HTTP ناامن |
| Content-Security-Policy | سیاستی متناسب با منابع سایت | اجرای اسکریپت تزریقشده |
| X-Content-Type-Options | nosniff | اجرای فایل با نوع اشتباه |
| X-Frame-Options | SAMEORIGIN یا DENY | کلیکدزدی در قاب سایت دیگر |
| Referrer-Policy | strict-origin-when-cross-origin | نشت آدرس کامل صفحه به سایتهای دیگر |
| Permissions-Policy | بستن قابلیتهای بیاستفاده | دسترسی اسکریپتها به دوربین و موقعیت |
ریدایرکتها و سئو
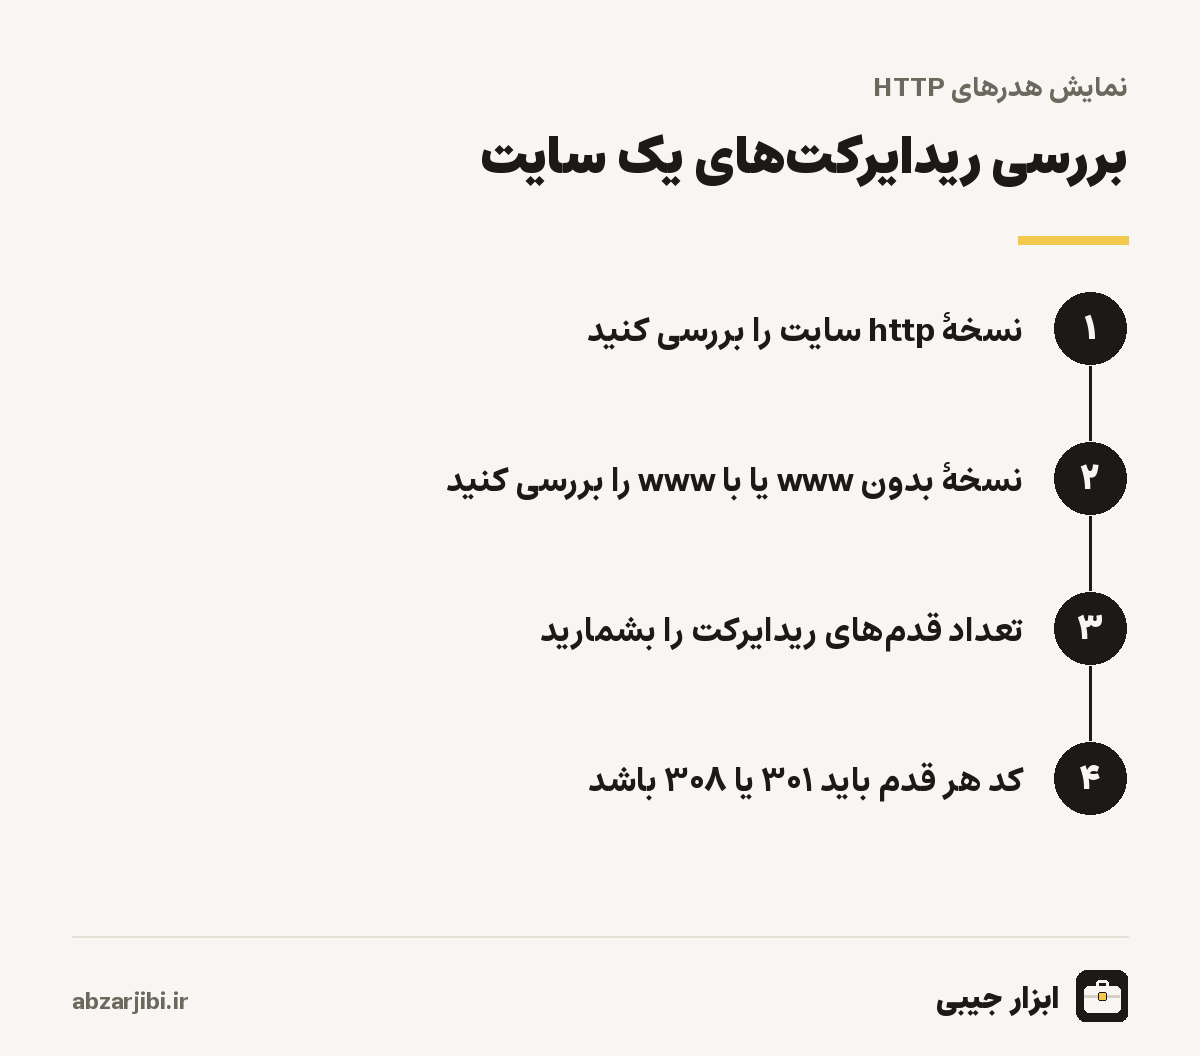
ابزار مسیر کامل ریدایرکتها را تا پنج قدم دنبال میکند و کد و زمان هر قدم را نشان میدهد. برای سئو، دو نکته مهم است. اول، نوع ریدایرکت: برای انتقال دائمی، مثل یکی کردن نسخهٔ http و https یا با www و بدون www، ریدایرکت ۳۰۱ یا ۳۰۸ درست است. این کدها به گوگل میگویند آدرس جدید جای آدرس قبلی را گرفته و اعتبار صفحه را منتقل کند. ۳۰۲ و ۳۰۷ انتقال موقتاند و برای این کار مناسب نیستند.
دوم، طول زنجیره: هر قدم ریدایرکت یک رفتوبرگشت اضافه است و صفحه را کندتر میکند. بهترین حالت این است که هر نسخهٔ آدرس با یک قدم مستقیم به نسخهٔ نهایی برسد. برای بررسی، نسخههای مختلف آدرس سایتتان را یکییکی در ابزار وارد کنید: http با www، http بدون www، https با www و https بدون www. همه باید با حداکثر یک ریدایرکت به یک آدرس نهایی برسند. اگر یکی دو قدم ریدایرکت دارد، تنظیمات وبسرور را طوری اصلاح کنید که مستقیم به مقصد برود.
هدرهای کش و سرعت
Cache-Control مهمترین هدر برای سرعت است. این هدر به مرورگر و سرورهای واسط میگوید پاسخ را چقدر نگه دارند. مقدار no-store یعنی اصلا ذخیره نکن، که برای صفحههای حساب کاربری و اطلاعات شخصی مناسب است. no-cache برخلاف اسمش یعنی ذخیره کن اما هر بار پیش از استفاده با سرور چک کن. max-age تعداد ثانیههایی را مشخص میکند که پاسخ بدون چک کردن معتبر است. برای فایلهای ثابتی مثل تصاویر، فونتها و فایلهای CSS و JS که نامشان با هر تغییر عوض میشود، max-age یک ساله همراه با immutable رایج است.
ETag و Last-Modified به مرورگر اجازه میدهند بپرسد صفحه از آخرین بار تغییر کرده یا نه. اگر تغییر نکرده باشد، سرور با کد ۳۰۴ و بدون محتوا پاسخ میدهد و مرورگر از نسخهٔ ذخیرهشده استفاده میکند. Content-Encoding نشان میدهد پاسخ فشرده شده است یا نه؛ مقدار gzip یا br یعنی متن صفحه پیش از ارسال فشرده شده که حجم انتقال را چند برابر کم میکند. اگر این هدر را برای صفحههای HTML نمیبینید، فعال کردن فشردهسازی در وبسرور یکی از سادهترین راههای افزایش سرعت است.
کوکیها و Set-Cookie
هدر Set-Cookie کوکیها را در مرورگر ذخیره میکند. هر کوکی چند ویژگی امنیتی دارد که در همین هدر تعیین میشود. Secure یعنی کوکی فقط روی اتصال HTTPS فرستاده شود. HttpOnly یعنی اسکریپتهای صفحه به کوکی دسترسی نداشته باشند؛ این ویژگی برای کوکیهای ورود ضروری است، چون اگر اسکریپت مخربی در صفحه اجرا شود، نمیتواند کوکی ورود را بدزدد. SameSite هم مشخص میکند کوکی در درخواستهایی که از سایتهای دیگر شروع میشوند فرستاده شود یا نه و جلوی دستهای از حملهها را میگیرد.
وقتی صفحهای را در ابزار بررسی میکنید، هدرهای Set-Cookie را در فهرست همهٔ هدرها ببینید. کوکیهای ورود و نشست باید هر سه ویژگی Secure، HttpOnly و SameSite را داشته باشند. ابزار خودش وارد حساب کاربری نمیشود، پس فقط کوکیهایی را میبیند که سایت برای بازدیدکنندهٔ ناشناس تنظیم میکند؛ مثل کوکی زبان، کوکیهای تحلیل بازدید یا کوکی نشست اولیه.
هدرهای مرتبط با سئو
چند هدر مستقیما با موتورهای جستوجو سروکار دارند. X-Robots-Tag همان کار متاتگ robots را انجام میدهد اما در سطح هدر؛ مقدار noindex یعنی صفحه را در نتایج نشان نده. این هدر برای فایلهایی مثل PDF و تصاویر که متاتگ ندارند کاربرد دارد، اما اگر به اشتباه روی صفحههای HTML تنظیم شود، صفحه از گوگل حذف میشود. یکی از دلایل رایج ناپدید شدن صفحهها از گوگل پس از تغییر سرور، همین هدر است که از محیط آزمایشی به محیط اصلی منتقل شده است.
هدر Link با rel=canonical هم میتواند نسخهٔ اصلی صفحه را مشخص کند؛ کاری که معمولا با تگ canonical در HTML انجام میشود. Content-Language زبان صفحه را اعلام میکند و Vary به سرورهای کش میگوید پاسخ بسته به کدام هدرهای درخواست تغییر میکند. برای بررسی متاتگها و ساختار سئوی خود صفحه، ساخت متاتگ و ساخت فایل robots.txt کمک میکنند.
هدرهای CORS برای API و فونتها
اگر سایت شما API دارد یا فایلهایی مثل فونت را برای سایتهای دیگر فراهم میکند، با هدرهای CORS سروکار دارید. مرورگرها بهطور پیشفرض اجازه نمیدهند اسکریپت یک سایت، پاسخ درخواستی را که به سایت دیگری فرستاده بخواند. هدر Access-Control-Allow-Origin مشخص میکند کدام سایتها اجازهٔ خواندن پاسخ را دارند. مقدار ستاره یعنی همه؛ که برای دادههای عمومی مشکلی ندارد اما برای APIهایی که با کوکی یا اطلاعات کاربر کار میکنند خطرناک است.
یک اشتباه رایج این است که سرور مقدار Origin درخواست را بدون بررسی در Access-Control-Allow-Origin برگرداند و همزمان Access-Control-Allow-Credentials را هم فعال کند. این ترکیب به هر سایتی اجازه میدهد با کوکیهای کاربر به API شما درخواست بفرستد و پاسخ را بخواند. اگر API شما فقط برای سایت خودتان است، این هدرها را فقط برای دامنههای مشخص تنظیم کنید. برای فونتهایی که از دامنهٔ دیگری بارگذاری میشوند هم، نبود این هدر باعث میشود مرورگر فونت را بارگذاری نکند و متن با فونت پیشفرض نمایش داده شود.
تنظیم هدرها در وبسرورهای رایج
بیشتر هدرهای امنیتی و کش در تنظیمات وبسرور اضافه میشوند، نه در کد برنامه. در nginx با دستور add_header و در Apache با دستور Header set در فایل تنظیمات یا htaccess. یک نکتهٔ رایج در nginx این است که add_header فقط برای پاسخهای موفق اعمال میشود، مگر اینکه کلمهٔ always به آخرش اضافه شود؛ برای همین گاهی هدرهای امنیتی روی صفحهٔ ۴۰۴ یا صفحههای خطا دیده نمیشوند. نکتهٔ دیگر این است که تعریف add_header در یک بلوک داخلی، هدرهای تعریفشده در بلوک بیرونی را از بین میبرد.
اگر سایت پشت شبکهٔ توزیع محتوا یا یک سرور واسط است، آن سرویس هم ممکن است هدرهایی اضافه یا حذف کند. ابزار هدرهای نهایی را نشان میدهد؛ یعنی همان چیزی که پس از عبور از همهٔ این لایهها به مرورگر میرسد. اگر هدری را تنظیم کردهاید و در ابزار نمیبینید، لایههای بین سرور و کاربر را یکییکی بررسی کنید. پس از هر تغییر، صفحه را دوباره در ابزار بررسی کنید تا مطمئن شوید هدر درست اعمال شده است. برای سایتهایی که روی هاست اشتراکی هستند و به تنظیمات وبسرور دسترسی ندارند، معمولا میشود هدرها را از طریق فایل htaccess، کنترل پنل هاست یا افزونههای امنیتی سیستم مدیریت محتوا اضافه کرد. در وردپرس، چند افزونهٔ امنیتی شناختهشده این امکان را دارند؛ اما پیش از فعال کردن CSP از طریق افزونه، آن را در حالت گزارش آزمایش کنید تا بخشی از سایت از کار نیفتد.
هدر Server و پنهان کردن جزئیات
هدر Server نام و گاهی نسخهٔ نرمافزار وبسرور را نشان میدهد؛ مثلا nginx بههمراه شمارهٔ نسخه و نام سیستمعامل. این اطلاعات برای کاربران فایدهای ندارد اما برای مهاجم مفید است، چون میتواند دنبال آسیبپذیریهای شناختهشدهٔ همان نسخه بگردد. در nginx با دستور server_tokens off نسخه پنهان میشود و در Apache با ServerTokens Prod. هدرهایی مثل X-Powered-By هم که زبان یا فریمورک برنامه را نشان میدهند، بهتر است حذف شوند.
پنهان کردن نسخه جایگزین بهروزرسانی نیست؛ فقط کار مهاجم را کمی سختتر میکند. مهمترین کار امنیتی، بهروز نگه داشتن وبسرور، سیستمعامل و برنامهٔ سایت است. ابزار در کنار هدرها، وضعیت کلی سایت را هم نشان میدهد؛ برای بررسی سریع آنلاین بودن و زمان پاسخ، بررسی وضعیت سایت و برای رکوردهای دامنه، بررسی رکوردهای DNS در دسترساند.
امنیت و حریم خصوصی ابزار
ابزار فقط آدرسهای عمومی اینترنت را بررسی میکند و درخواست به شبکههای داخلی، آدرسهای محلی و پورتهای غیراستاندارد را رد میکند؛ این بررسی برای هر قدم ریدایرکت تکرار میشود. ابزار فقط هدرهای پاسخ را میخواند و محتوای صفحه را دانلود نمیکند. آدرسهایی که بررسی میکنید ذخیره نمیشوند و تعداد بررسیها از هر آیپی در چند دقیقه محدود است تا ابزار برای فرستادن درخواستهای انبوه به سایتهای دیگر استفاده نشود.
درخواست ابزار با یک شناسهٔ مرورگر مشخص فرستاده میشود که نشان میدهد از طرف ابزار بررسی است. بعضی سایتها به درخواستهای خودکار پاسخ متفاوتی میدهند، مثلا ۴۰۳ یا صفحهٔ چالش امنیتی. اگر هدرهایی که ابزار نشان میدهد با آنچه در ابزارهای توسعهدهندهٔ مرورگر خود میبینید فرق دارد، دلیلش احتمالا همین است. در این حالت، تب شبکه در ابزارهای توسعهدهندهٔ مرورگر، هدرهای دقیق پاسخ به مرورگر شما را نشان میدهد.
آخرین بازبینی محتوا: | تیم تحریریه ابزار جیبی